Zwei Tage · Praesenz oder Online · aufbauend auf dem Kick-Off
Von der Standortbestimmung zum umsetzbaren Fahrplan.
Der Aufbau-Workshop ueberfuehrt Ihre Standortbestimmung in einen konkreten, risikobasierten Fahrplan. Der Anspruch ist nicht mehr Massnahmen, sondern wirksame Massnahmen. Compliance ist der Mindeststandard, Resilienz ist das Ziel.
Sieben KernbereichePriorisierungIncident Response90-Tage-PlanIndividueller Fahrplan
Jeder Teilnehmer verlaesst den Workshop mit einem konsolidierten, individuellen Fahrplan.
01
Kernbereiche priorisieren
Die sieben Kernbereiche benennen und nach Risiko gewichten.
02
Fahrplan aufstellen
90-Tage-Plan und Abgleich mit der 6-bis-12-Monats-Checkliste.
03
Umsetzungsweg entscheiden
Eigenleistung, Begleitung oder Auslagerung je Maßnahme begründen.
04
Incident Response entwerfen
Ein funktionsfähiger Prozess mit sechs Phasen und benannten Rollen.
05
Kommunikation planen
Bausteine für Kunden, Mitarbeiter, Lieferanten und den Krisenfall.
06
Kontinuität sichern
PDCA-Zyklus [Planen (Plan), Umsetzen (Do), Überprüfen (Check) und Handeln (Act)] und quartalsweise Management-Reviews.
Tag 1
Verstehen und Priorisieren
Von den sieben Kernbereichen über die Vertragsklauseln bis zur risikobasierten Priorisierung und den kritischen Entscheidungen.
09:00 Uhr bis 09:20 Uhr
Rückblick und Auswertung der Hausaufgaben
Gemeinsamer Ausgangspunkt auf Basis der Vorbereitung.
09:30 Uhr bis 11:00 Uhr
Die sieben Kernbereiche der Cybersicherheit
Mindeststandard je Bereich.
09:00 Uhr bis 09:30 Uhr
Vertragsklauseln und Anforderungsrealität
Sieben typische Klauseln und die Begriffsklärung.
09:00 Uhr bis 09:30 Uhr
Risikobasierte Priorisierung und Fahrplan
Risiko vor Aufwand, vier Szenarien.
09:00 Uhr bis 09:30 Uhr
Kritische Entscheidungen und Investitionen
Selbst machen, begleiten lassen oder auslagern.
09:00 Uhr bis 09:30 Uhr
Tagesabschluss und Fehleinschätzungen
Typische Denkfehler erkennen.
Tag 2
Handeln und Verankern
Von Incident Response über den 90-Tage-Plan und die Kommunikation bis zum individuellen Fahrplan.
09:00 Uhr bis 09:20 Uhr
Ankommen und Rückblick auf Tag 1
Anschluss herstellen, Zielbild für Tag 2.
09:20 Uhr bis 10:45 Uhr
Incident Response im Ernstfall
Reaktionsfähigkeit vor Perfektionismus, sechs Phasen.
11:00 Uhr bis 12:30 Uhr
Der 90-Tage-Plan konkret
Vom Ziel zum Wochenrhythmus.
13:30 Uhr bis 14:45 Uhr
Kommunikation intern und extern
Kunden, Mitarbeiter, Lieferanten und Krisenfall.
15:00 Uhr bis 16:00 Uhr
Kontinuität und europäische Souveränität
PDCA-Zyklus und strategische Einordnung.
16:00 Uhr bis 17:00 Uhr
Individueller Fahrplan und Abschluss
Alles zusammenführen.
Vom Workshop in die Umsetzung
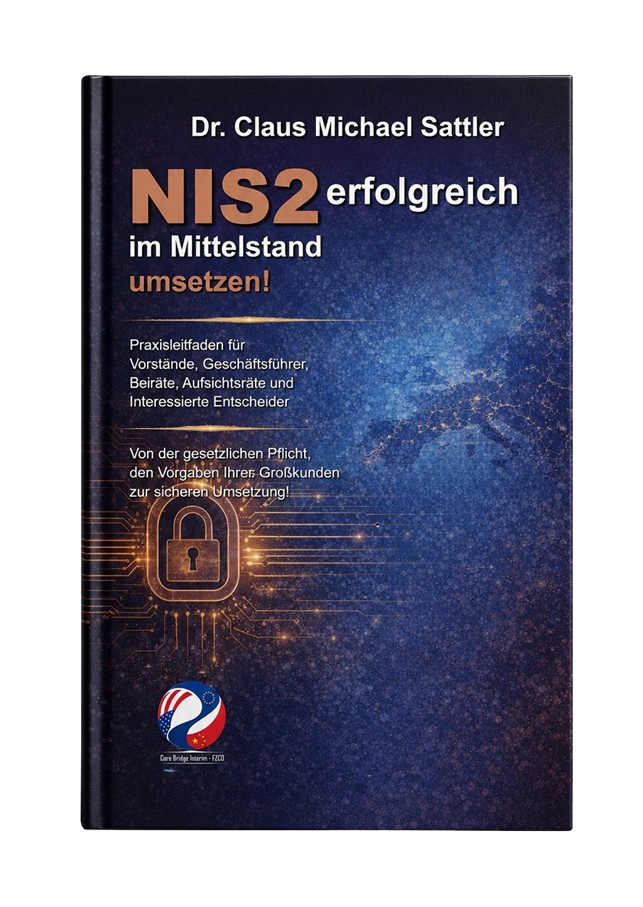
Der Begleiter für Ihren Fahrplan
Der zweitägige Aufbau-Workshop macht aus der Standortbestimmung einen konkreten Plan. Der Praxisleitfaden bleibt danach an Ihrer Seite: als Nachschlagewerk für die Umsetzung im Tagesgeschäft.
Sachbuch · 1. Auflage · Zur Umsetzung
NIS2 erfolgreich im Mittelstand umsetzen!
Praxisleitfaden für Vorstände, Geschäftsführer, Beiräte, Aufsichtsräte und interessierte Entscheider. Von der gesetzlichen Pflicht, den Vorgaben Ihres Großkunden zur sicheren Umsetzung!
Zwei Tage erarbeiten wir Ihren individuellen Fahrplan. Das Buch liefert das Gerüst, das diesen Plan trägt: einen strukturierten 90-Tage-Plan, mit dem die ersten drei Monate Klarheit über den Status quo schaffen und die notwendigen Grundlagen etablieren.
Sie erfahren, welche Quick Wins das Sicherheitsniveau sofort heben und wie Sie im Ernstfall handlungsfähig bleiben. Reaktionsfähigkeit ist wichtiger als Perfektion. Fünf ausführliche Praxisbeispiele zeigen, wie andere Mittelständler den Weg gegangen sind.
Ihr 90-Tage-Plan: strukturiert starten
Quick Wins: was Sie sofort tun können und sollten
Incident Response: im Ernstfall handlungsfähig bleiben
Praxisbeispiele aus Maschinenbau, IT, Logistik und Pharma
Für jeden Bereich erarbeiten Sie den Mindeststandard und die Priorität für Ihr Unternehmen.
Bereich 1
Zugriffskontrolle
Starke Passwörter, MFA für externe Zugänge, Rechte nach Bedarf.
Bereich 2
Datensicherung
3-2-1-Regel, Offline-Kopie und getestete Wiederherstellung.
Bereich 3
Schwachstellen-Management
Software-Inventar und geregelter Patch-Prozess.
Bereich 4
Netzwerksicherheit
Firewall, Segmentierung, sicherer Remote-Zugriff.
Bereich 5
Lieferantensteuerung
Sicherheitsanforderungen an eigene Lieferanten und deren Nachweis.
Bereich 6
Incident Response
Klare Rollen, definierte Meldewege und Eskalationsstufen.
Bereich 7 ist die Mitarbeiter-Awareness und Schulung mit regelmaessiger Sensibilisierung und praxisnahen Trainings (Sattler 2026, Kap. 3.3.1 bis 3.3.7).
Was am Ende zaehlt
Wirksame Maßnahmen statt reiner Pflichterfüllung
Ein Unternehmen kann formal compliant sein und bei einem Angriff dennoch tagelang handlungsunfaehig bleiben, wenn belastbare Notfallplaene und getestete Backups fehlen.
6 Phasen
Incident Response
Erkennung, Bewertung, Eindaemmung, Kommunikation, Behebung und Lessons Learned.
90 Tage
Umsetzungsplan
Drei Monate mit klarem Fokus, uebertragen in einen Wochenrhythmus mit Verantwortlichen.
30 bis 60 T€
Investition über zwei Jahre
Für ein typisches KMU, inklusive Beratung, Technik, Schulung und Zertifizierung. Häufig ROI-positiv durch vermiedenen Auftragsverlust.